
Sophos Firewall ve Sunucu Koruması Birlikte Nasıl Çalışır?
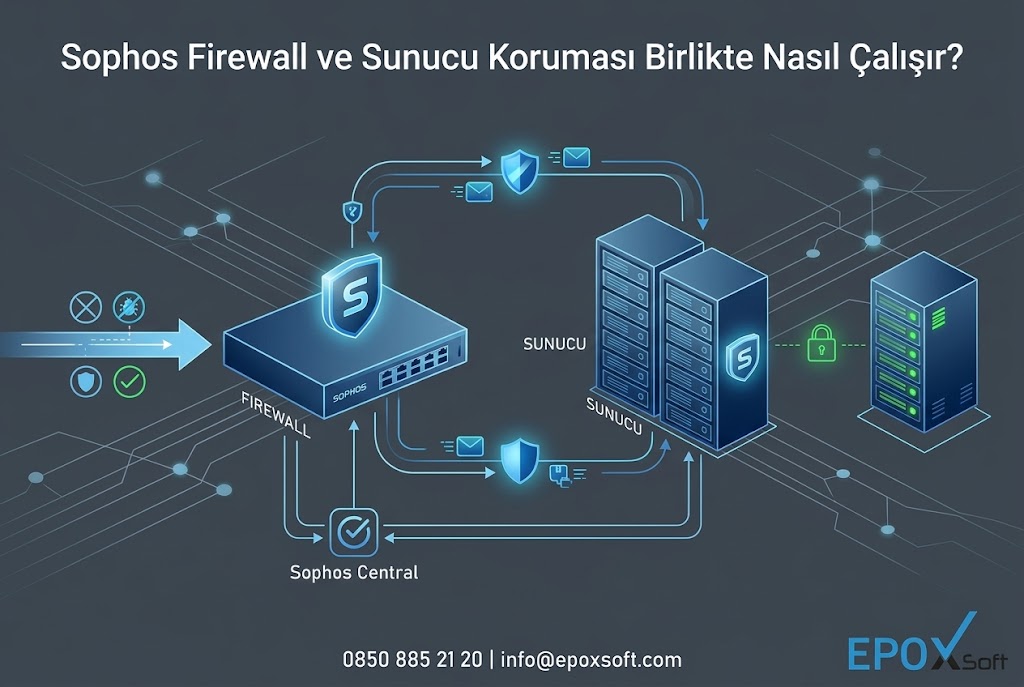
Kurumsal ağlarda veri güvenliğini sağlamak için yalnızca internet trafiğini kontrol etmek veya sunuculara antivirüs yüklemek yeterli değildir. İşletmelerin hem ağ katmanında hem de sunucu sistemlerinde oluşabilecek tehditlere karşı bütünleşik bir güvenlik yaklaşımı benimsemesi gerekir. Sophos Firewall ve sunucu koruması, ağ trafiğinin denetlenmesi, zararlı bağlantıların engellenmesi, sunucuların kötü amaçlı yazılımlara karşı korunması ve güvenlik olaylarının daha kolay yönetilmesi amacıyla birlikte kullanılabilir.
Sophos Firewall, kurumsal ağ ile dış ağlar arasındaki trafiği kontrol ederken sunucu koruma çözümleri doğrudan Windows veya Linux gibi işletim sistemlerinin çalıştığı sunuculara odaklanır. Bu iki güvenlik katmanının birlikte planlanması; dosya sunucuları, veritabanları, ERP uygulamaları, sanallaştırma altyapıları ve iş açısından kritik sistemler için daha kapsamlı bir koruma yaklaşımı oluşturur.
Ankara’da faaliyet gösteren işletmeler, kamu kurumları, üretim tesisleri ve farklı sektörlerde hizmet veren kuruluşlar için bu yapı, kurumsal IT güvenliğinin önemli bileşenlerinden biridir. Ancak etkili bir güvenlik mimarisi oluşturmak için kullanılan ürünlerin görevlerini, birbirleriyle nasıl ilişkilendirilebileceğini ve hangi tehditlere karşı hangi önlemleri sağladığını doğru değerlendirmek gerekir.
Sophos Firewall Nedir ve Ne İşe Yarar?
Sophos Firewall, kurumların internet bağlantısını ve ağ trafiğini güvenlik politikalarına göre yönetmek için kullanılan bir güvenlik duvarı çözümüdür. Ağ üzerinden gerçekleşen iletişimi inceleyerek tanımlanan kurallara uymayan bağlantıların engellenmesine yardımcı olur.
Sophos Firewall’un sunduğu özellikler, kullanılan cihaz modeline, lisans kapsamına ve yapılandırmaya bağlı olarak değişebilir. Temel kullanım alanları şunlardır:
- Güvenlik duvarı kuralları: Ağlar arasındaki bağlantıları kaynak, hedef, servis ve tanımlanan diğer ölçütlere göre kontrol eder.
- IPS (Saldırı Önleme Sistemi): Desteklenen saldırı imzaları ve güvenlik politikaları doğrultusunda belirli ağ saldırılarının engellenmesine yardımcı olur.
- Web koruması: Yapılandırmaya bağlı olarak zararlı veya izin verilmeyen web sitelerine erişimi kısıtlayabilir.
- Uygulama kontrolü: Ağ üzerinden kullanılan uygulamaların belirlenen politikalara göre yönetilmesini sağlar.
- VPN bağlantıları: Uzaktan çalışan kullanıcıların veya farklı ofislerin güvenli bağlantılar kurmasına yardımcı olur.
- Ağ segmentasyonu: Sunucu ağı, ofis kullanıcıları, misafir ağı ve üretim sistemleri arasındaki iletişimin sınırlandırılmasını destekler.
Bu özellikler, sunuculara ulaşabilecek tehditlerin bir bölümünü ağ seviyesinde kontrol etmeye yardımcı olur. Bununla birlikte, güvenlik duvarı tek başına sunucudaki bütün dosya işlemlerini, çalışan süreçleri veya uygulama davranışlarını göremez. Bu nedenle sunucu üzerinde çalışan güvenlik yazılımlarıyla birlikte değerlendirilmesi gerekir.
Sunucu Koruması Nedir?
Sunucu koruması, sunucuların işletim sistemi, dosya sistemi, çalışan uygulamaları ve diğer kritik bileşenlerini kötü amaçlı yazılımlara ve çeşitli saldırılara karşı korumayı amaçlayan güvenlik önlemlerinin bütünüdür.
Sophos’un sunucu güvenliği çözümleri, lisans ve ürün kapsamına bağlı olarak antivirüs, kötü amaçlı yazılım tespiti, davranış analizi ve gelişmiş uç nokta koruma yetenekleri sunabilir. Sophos Central üzerinden merkezi yönetim de uygun ürün ve lisanslarla sağlanabilir.
Sunucu korumasının başlıca hedefleri şunlardır:
- Fidye yazılımlarının ve zararlı dosyaların tespit edilmesine yardımcı olmak.
- Şüpheli süreçleri ve uygulama davranışlarını analiz etmek.
- Sunucudaki hassas verilerin korunmasını desteklemek.
- Güvenlik olaylarının incelenmesini kolaylaştırmak.
- Sunucuların güvenlik durumunu merkezi olarak izlemek.
- Kurumun güvenlik politikalarını sunucu sistemlerine uygulamak.
Örneğin bir çalışan, e-posta eki üzerinden zararlı bir dosyayı bilgisayarına indirebilir. Dosya daha sonra ağ paylaşımı aracılığıyla bir dosya sunucusuna taşınmaya çalışabilir. Güvenlik duvarı ağ trafiğini denetleyebilirken sunucu koruması, dosya sunucusunda gerçekleşen zararlı dosya veya süreç davranışlarını inceleyebilir. Böylece farklı katmanlarda birbirini tamamlayan güvenlik önlemleri uygulanabilir.
Sophos Firewall ve Sunucu Koruması Birlikte Nasıl Çalışır?
Sophos Firewall ile sunucu koruması aynı işi yapan iki ürün değildir. Birincisi ağ trafiğini kontrol etmeye, ikincisi ise sunucunun kendi işletim sistemi ve çalışma ortamındaki tehditleri tespit etmeye odaklanır.
-
Ağ trafiğinin kontrol edilmesi
Sophos Firewall, internete giden ve internetten gelen bağlantıları belirlenen kurallara göre inceler. Uygun güvenlik profilleri etkinleştirildiğinde şüpheli bağlantıların veya belirli saldırı girişimlerinin engellenmesine yardımcı olur.
-
Sunucu üzerindeki etkinliklerin izlenmesi
Sunucu güvenlik yazılımı, desteklenen tehditleri ve şüpheli süreçleri sunucunun kendi üzerinde inceleyebilir. Böylece ağ katmanından bağımsız olarak sunucu içindeki risklere karşı ek bir koruma sağlanır.
-
Ağ segmentasyonu ve erişim kısıtlamaları
Sunucular yalnızca ihtiyaç duydukları sistemlerle iletişim kuracak şekilde konumlandırılır. Örneğin SQL sunucusuna yalnızca yetkili uygulama sunucularının gerekli veritabanı portları üzerinden erişmesine izin verilebilir.
-
Güvenlik olaylarının değerlendirilmesi
Firewall kayıtları ve sunucu güvenlik uyarıları birlikte incelenerek bir olayın kaynağı, etkilenen sistemler ve uygulanması gereken müdahale adımları daha doğru değerlendirilebilir. Merkezi görünürlük ve otomatik müdahale imkânları kullanılan ürünlere bağlıdır.
Bu yaklaşımın temel amacı, tek bir güvenlik ürününe bağımlı kalmadan birden fazla kontrol noktası oluşturmaktır. Bir katmanda gözden kaçan veya o katmanda tespit edilmesi mümkün olmayan bir tehdit, diğer katmanda fark edilebilir.
Sophos Security Heartbeat ile Senkronize Güvenlik
Sophos Firewall ve sunucu koruması arasındaki önemli entegrasyon seçeneklerinden biri, Sophos ekosisteminde kullanılan Synchronized Security ve Security Heartbeat yaklaşımıdır. Bu yapı, desteklenen Sophos güvenlik ürünlerinin cihazların güvenlik durumunu paylaşmasına ve tanımlanmış politikalara göre birlikte hareket etmesine yardımcı olur.
Security Heartbeat, uyumlu Sophos Firewall ve Sophos Endpoint ürünleri arasında güvenlik durumu bilgisinin paylaşılmasını sağlar. Sunucu veya uç nokta koruması tarafından bildirilen bir güvenlik olayı, yapılandırmaya bağlı olarak firewall tarafında ağ erişiminin kısıtlanması için kullanılabilir.
Örneğin, ağa bağlı bir sistemde tehdit tespit edildiğinde güvenlik durumu Sophos Firewall’a iletilebilir. İlgili kurallar ve gerekli lisanslar etkinse firewall, riskli durumdaki sistemin diğer ağ kaynaklarına erişimini sınırlandırabilir. Tehdit giderildikten ve sistemin güvenlik durumu normale döndükten sonra erişim politikaları yeniden uygulanabilir.
Bu mekanizma özellikle fidye yazılımı saldırılarında ve saldırganların ağ içinde başka sistemlere geçmeye çalıştığı durumlarda önemlidir. Bununla birlikte, her sunucu koruma lisansının ve her firewall yapılandırmasının aynı özellikleri sağladığı varsayılmamalıdır. Kurulum öncesinde kullanılacak ürünlerin Security Heartbeat desteği, lisans gereksinimleri ve ağ topolojisi kontrol edilmelidir.
Fidye Yazılımlarına Karşı Katmanlı Koruma
Fidye yazılımları, kurumsal verileri şifreleyerek erişilemez hâle getirebilir. Saldırılar; zararlı e-posta ekleri, ele geçirilmiş kullanıcı hesapları, güvenlik açıkları veya internete açık hizmetler üzerinden başlayabilir.
Sophos Firewall ve sunucu korumasının birlikte kullanılması, saldırının farklı aşamalarında koruma uygulanmasına yardımcı olur.
Ağ seviyesinde koruma
Sophos Firewall üzerinde doğru yapılandırılmış güvenlik duvarı kuralları, IPS profilleri ve uygun tehdit koruma özellikleri, zararlı bağlantıların ve belirli saldırı girişimlerinin engellenmesini destekler. Sunucuların doğrudan internete açılması yerine yalnızca gerekli hizmetlerin kontrollü biçimde erişilebilir olması da saldırı yüzeyini azaltır.
Sunucu seviyesinde koruma
Sophos Server Protection, lisans ve politika kapsamına göre kötü amaçlı yazılımları, şüpheli süreçleri ve fidye yazılımıyla ilişkili davranışları tespit etmeye yönelik koruma mekanizmaları sunabilir. Bazı gelişmiş özellikler, tehditlerin araştırılması ve müdahale edilmesi süreçlerini de destekler.
Tehdidin yayılmasını sınırlandırma
Bir sistemin güvenliği ihlal edildiğinde, saldırganın diğer sunuculara erişmesini önlemek önemlidir. Ağ segmentasyonu, kısıtlayıcı firewall kuralları ve desteklenen güvenlik durumu entegrasyonları birlikte kullanıldığında olayın etkisini sınırlandırmaya yardımcı olabilir.
Ancak bu ürünlerin birlikte çalışması, bütün saldırıların otomatik olarak engelleneceği anlamına gelmez. Güncel yamalar, çok faktörlü kimlik doğrulama, ayrıcalıklı hesapların korunması, çevrim dışı veya değiştirilemez yedekler ve düzenli kurtarma testleri de güvenlik planının parçası olmalıdır.
Windows Server ve Linux Sunucularda Kullanım
Sophos Firewall ile sunucu koruması, farklı işletim sistemleri ve kurumsal iş yükleri için planlanabilir. Kullanılacak sunucu koruma ürününün ilgili işletim sistemini ve sürümünü desteklemesi gerekir.
| Sunucu türü | Önerilen güvenlik yaklaşımı |
| Windows Server | Sunucu koruması, güncelleme yönetimi, erişim politikaları ve ağ trafiği denetimi |
| Linux sunucular | Desteklenen Linux koruma özellikleri, güvenli servis yapılandırması ve ağ erişim kısıtlamaları |
| SQL ve veritabanı sunucuları | Yalnızca gerekli uygulama sunucularına izin verme, yönetim erişimini sınırlandırma ve sunucu koruması |
| Dosya sunucuları | Zararlı dosya tespiti, paylaşım izinleri, erişim denetimi ve yedekleme |
| ERP ve uygulama sunucuları | Uygulama bağımlılıklarını gözeten güvenlik politikaları, süreç koruması ve kontrollü bağlantılar |
| Sanallaştırma altyapıları | Yönetim ağını ayırma, hipervizör erişimini kısıtlama ve desteklenen koruma yöntemlerini uygulama |
Özellikle SQL, ERP ve dosya sunucularında performans konusu göz ardı edilmemelidir. Gerçek zamanlı tarama, dosya istisnaları ve güvenlik politikaları, uygulamanın çalışma biçimi dikkate alınarak düzenlenmelidir. Gelişigüzel oluşturulan istisnalar güvenlik açıklarına yol açabileceği gibi gereğinden geniş tarama politikaları da bazı iş yüklerinde performans sorunları oluşturabilir.
Sophos Firewall ve Sunucu Koruması Kurulumu Nasıl Planlanır?
Başarılı bir kurulum, yalnızca güvenlik yazılımını yüklemekten ibaret değildir. Kurumun mevcut altyapısı analiz edilmeli, erişim gereksinimleri belirlenmeli ve güvenlik politikaları iş süreçleriyle uyumlu hâle getirilmelidir.
-
Mevcut altyapının analiz edilmesi
Öncelikle ağ topolojisi, internet çıkışları, VLAN yapısı, sunucu envanteri, işletim sistemi sürümleri ve kritik uygulamalar değerlendirilir. Sunucuların hangilerinin dışarıdan erişilebilir olduğu ve hangi sistemlerle iletişim kurduğu belirlenir.
-
Firewall kurallarının oluşturulması
Sunucu ağı mümkün olduğunda kullanıcı ağından ayrılır. Veritabanı sunucularına tüm istemcilerden erişim verilmesi yerine, yalnızca ihtiyaç duyan uygulamalara gerekli portlar üzerinden izin tanımlanır. Uzak yönetim bağlantıları da belirli kaynaklar ve güvenli erişim yöntemleriyle sınırlandırılır.
-
Sunucu koruma yazılımının kurulması
Desteklenen Sophos sunucu koruma ürünü yüklenir, uygun güvenlik politikaları atanır ve merkezi yönetim gerekiyorsa Sophos Central bağlantısı yapılandırılır. Gerçek zamanlı koruma, tehdit tespiti ve güncelleme politikaları sunucunun işlevine göre değerlendirilir.
-
Entegrasyon ve testlerin yapılması
Security Heartbeat veya diğer desteklenen entegrasyon özellikleri kullanılacaksa gerekli lisanslar, bağlantılar ve firewall kuralları kontrol edilir. Tehdit durumu paylaşımının çalıştığı ve tanımlanan ağ erişim politikalarının beklenen şekilde uygulandığı test edilir.
-
İzleme ve bakım sürecinin oluşturulması
Güvenlik kayıtları, sunucu uyarıları, lisans süreleri ve güncelleme durumu düzenli olarak kontrol edilir. Kritik sistemlerde değişiklikler bakım pencerelerinde uygulanır; beklenmeyen sorunlara karşı geri dönüş planı hazırlanır.
Sophos Firewall ve Sunucu Korumasının İşletmelere Sağladığı Avantajlar
Bu iki güvenlik katmanının birlikte kullanılması, işletmelerin ağ ve sunucu güvenliğini daha planlı yönetmesini sağlar. Başlıca avantajlar aşağıdaki gibidir.
- Daha kapsamlı tehdit görünürlüğü: Ağ bağlantıları ile sunucu üzerindeki güvenlik olayları farklı katmanlardan değerlendirilebilir.
- Erişim kontrolünün güçlendirilmesi: Sunuculara yalnızca yetkili kullanıcıların ve gerekli uygulamaların erişmesi sağlanabilir.
- Tehditlerin yayılmasının sınırlandırılması: Desteklenen entegrasyonlar ve doğru kurallar sayesinde riskli sistemlerin ağ erişimi kısıtlanabilir.
- Merkezi yönetim kolaylığı: Uyumlu ürünler Sophos Central üzerinden yönetilerek güvenlik politikalarının takibi kolaylaştırılabilir.
- İş sürekliliğinin desteklenmesi: Güvenlik olaylarının erken tespiti, müdahale ve kurtarma süreçlerinin daha kontrollü yürütülmesine yardımcı olabilir.
- Kurumsal güvenlik standartlarının uygulanması: Sunucu envanteri, erişim politikaları, güncelleme yönetimi ve olay kayıtları daha sistematik biçimde yönetilebilir.
Bu avantajlardan yararlanabilmek için ürün seçimi kadar yapılandırma kalitesi ve operasyonel süreçler de önemlidir. Güvenlik duvarı kurallarının düzenli gözden geçirilmesi, sunucu yazılımlarının güncel tutulması ve yedeklerin geri yüklenebilir olduğunun doğrulanması gerekir.
Sophos Firewall ve Sunucu Koruması İçin Teknik Destek
Sophos Firewall kurulumu, sunucu güvenliği ve kurumsal ağ yapılandırması birbirinden bağımsız çalışmalar olarak ele alınmamalıdır. Özellikle birden fazla lokasyonda faaliyet gösteren işletmelerde, güvenlik politikalarının merkezi bir yaklaşımla planlanması önem taşır.
Ankara’da hizmet veren işletmeler, kamu kurumları, sanayi kuruluşları ve OSTİM ile İvedik OSB gibi üretim bölgelerindeki firmalar için sunucu ve firewall altyapısının birlikte değerlendirilmesi, iş süreçlerine uygun bir güvenlik mimarisi oluşturulmasını destekler.
Epoxsoft; Sophos Firewall çözümleri, sunucu koruma lisansları, kurulum planlaması, ağ güvenliği ve teknik destek süreçlerinde işletmelerin ihtiyaçlarına uygun çözümlerin değerlendirilmesine yardımcı olabilir. Ürün ve lisans seçimi yapılırken sunucu sayısı, işletim sistemleri, ağ yapısı, güvenlik gereksinimleri ve mevcut lisanslar birlikte ele alınmalıdır.
Epoxsoft İletişim bilgileri:
- Telefon: 0850 885 21 20
- E-posta: info@epoxsoft.com
Sık Sorulan Sorular
Sophos Firewall tek başına sunucuları korumak için yeterli midir?
Hayır. Sophos Firewall ağ trafiğini kontrol ederken sunucu koruma yazılımı işletim sistemi ve sunucu üzerindeki tehditlere odaklanır. Kapsamlı güvenlik için bu katmanların birlikte değerlendirilmesi önerilir.
Sophos Firewall ile Sophos Server Protection birlikte kullanılabilir mi?
Evet. Uyumlu ürünler birlikte kullanılabilir. Kullanılacak özellikler, lisans kapsamı, işletim sistemi desteği ve yapılandırmaya bağlıdır.
Sophos Security Heartbeat nedir?
Security Heartbeat, desteklenen Sophos güvenlik ürünleri arasında cihazların güvenlik durumunun paylaşılmasını sağlayan mekanizmadır. Yapılandırılmış politikalara göre riskli sistemlerin ağ erişimi sınırlandırılabilir.
Sophos sunucu koruması fidye yazılımlarını engeller mi?
Lisans kapsamına ve yapılandırmaya bağlı olarak fidye yazılımlarının tespit edilmesine ve belirli saldırı davranışlarının engellenmesine yardımcı olabilir. Hiçbir güvenlik çözümü bütün saldırılara karşı mutlak koruma garantisi vermez.
Windows Server ve Linux sunucular Sophos ile korunabilir mi?
Sophos’un desteklediği Windows Server ve Linux sürümleri için uygun sunucu koruma çözümleri değerlendirilebilir. Kurulumdan önce işletim sistemi sürümü ve gerekli özelliklerin ürün tarafından desteklendiği doğrulanmalıdır.
Sophos Firewall ve sunucu koruması Sophos Central üzerinden yönetilebilir mi?
Uygun ürünler ve lisanslar kullanıldığında Sophos Central üzerinden merkezi yönetim ve güvenlik durumu takibi yapılabilir. Her ürünün sunduğu yönetim özellikleri aynı olmayabilir.
Sophos Firewall ve sunucu koruması kurulumu ne kadar sürer?
Süre; sunucu sayısına, ağın karmaşıklığına, mevcut güvenlik kurallarına ve entegrasyon gereksinimlerine bağlıdır. Kurulum öncesi analiz ve test planı hazırlanması, kesinti riskinin azaltılmasına yardımcı olur.
Sophos Firewall ve sunucu koruması birlikte kullanıldığında ağ trafiği denetimi ile sunucu üzerindeki tehdit tespitini bir araya getiren katmanlı bir güvenlik yaklaşımı oluşturulabilir. Güvenlik duvarı erişimleri kontrol ederken sunucu koruması zararlı dosyalar ve şüpheli süreçler gibi sistem içi risklere odaklanır. Security Heartbeat gibi desteklenen entegrasyonlar ise güvenlik durumu bilgisinin ağ erişim politikalarında kullanılmasını sağlayabilir.
İşletmelerin bu yapıdan verimli şekilde yararlanabilmesi için doğru lisans seçimi, ağ segmentasyonu, sunucu koruması, düzenli güncelleme, yedekleme ve güvenlik olaylarının takibini birlikte planlaması gerekir. Ankara’da Sophos Firewall kurulumu, sunucu güvenliği ve kurumsal IT desteği arayan işletmeler için altyapıya özel bir değerlendirme, ihtiyaçlara uygun ve sürdürülebilir bir güvenlik mimarisi oluşturmanın ilk adımıdır.