
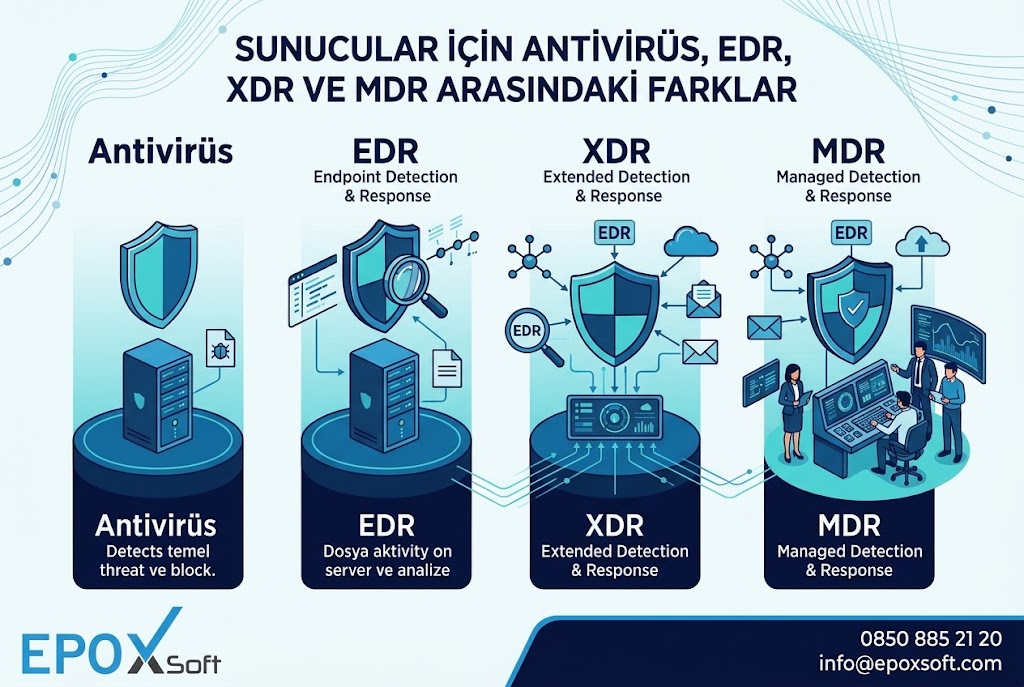
Sunucular İçin Antivirüs, EDR, XDR ve MDR Arasındaki Farklar
Sunucular; kurumsal dosyaların saklanması, veritabanlarının çalıştırılması, uygulamaların barındırılması, kullanıcı hesaplarının yönetilmesi ve iş süreçlerinin devam ettirilmesi için kullanılan kritik sistemlerdir. Bu sistemlerde meydana gelebilecek bir güvenlik ihlali, yalnızca tek bir bilgisayarı değil, kurumun tamamını etkileyebilir. Özellikle fidye yazılımları, yetkisiz erişim girişimleri, zararlı yazılımlar ve veri hırsızlığı gibi tehditler, sunucu güvenliğinin planlı bir şekilde ele alınmasını gerektirir.
Sunucu güvenliği kapsamında sıkça karşılaşılan dört kavram antivirüs, EDR, XDR ve MDR çözümleridir. Bu teknolojiler aynı amaca, yani siber tehditlerin oluşturduğu riskleri azaltmaya hizmet etse de çalışma biçimleri ve sundukları güvenlik yetenekleri bakımından birbirinden ayrılır.
Antivirüs temel olarak zararlı yazılımları tespit etmeye ve engellemeye odaklanırken EDR, uç noktalardaki güvenlik olaylarını izleyerek tehditlerin araştırılmasına ve müdahale edilmesine yardımcı olur. XDR, farklı güvenlik katmanlarından gelen verileri bir araya getirerek daha geniş bir tehdit görünürlüğü sağlar. MDR ise güvenlik teknolojilerinin uzman bir ekip tarafından izlenmesi, tehditlerin değerlendirilmesi ve müdahale süreçlerinin yürütülmesi hizmetini ifade eder.
Ankara’da sunucu kurulumu, kurumsal IT altyapısı ve siber güvenlik hizmeti arayan işletmeler için bu ayrımları anlamak, doğru ürün ve hizmet modelini seçmenin önemli bir parçasıdır.
Sunucu Antivirüsü Nedir ve Nasıl Çalışır?
Sunucu antivirüsü, sunucularda çalışan dosyaları, işlemleri ve diğer desteklenen bileşenleri zararlı yazılımlara karşı korumak için kullanılan güvenlik yazılımıdır. Windows Server ve desteklenen Linux sunucu sistemlerinde uygulanabilen koruma çözümleri, kurumun altyapısına ve seçilen ürünün teknik gereksinimlerine göre yapılandırılır.
Geleneksel antivirüs yazılımları, bilinen zararlı yazılımları imza tabanlı yöntemlerle tespit edebilir. Modern sunucu koruma ürünleri ise davranış analizi, sezgisel tespit ve diğer gelişmiş yöntemlerden de yararlanabilir. Bu nedenle günümüzde sunucu antivirüsü kavramı, yalnızca bilinen virüsleri tarayan basit yazılımlarla sınırlı değildir.
Sunucu antivirüsünün temel özellikleri
Dosyaların zararlı yazılımlara karşı taranması
Tespit edilen tehditlerin engellenmesi veya karantinaya alınması
Gerçek zamanlı koruma ve planlı tarama seçenekleri
Zararlı dosyaların sunucu üzerinde çalışmasının önlenmesine yönelik kontroller
Güvenlik olaylarının kaydedilmesi ve raporlanması
Ürüne bağlı olarak merkezi yönetim ve politika uygulama
Antivirüs, özellikle dosya sunucuları, uygulama sunucuları ve standart kurumsal sunucu ortamlarında temel güvenlik katmanı olarak kullanılabilir. Bununla birlikte, yalnızca antivirüs kullanılması her tür saldırının tespit edileceği veya engelleneceği anlamına gelmez.
Bir saldırgan geçerli bir kullanıcı hesabını ele geçirerek sisteme eriştiğinde, zararlı bir dosya oluşturmadan da kötü amaçlı işlemler gerçekleştirebilir. Bu gibi durumlarda gelişmiş olay izleme, davranış analizi ve müdahale yetenekleri önem kazanır.
EDR Nedir? Sunucular İçin EDR Güvenliği
EDR, İngilizce Endpoint Detection and Response ifadesinin kısaltmasıdır. Türkçede uç nokta tehdit tespiti ve müdahale olarak açıklanabilir. EDR çözümleri, sunucular ve diğer desteklenen uç noktalarda gerçekleşen faaliyetleri izleyerek şüpheli davranışların belirlenmesine yardımcı olur.
EDR sistemleri yalnızca bir dosyanın zararlı olup olmadığını değerlendirmekle kalmaz. Süreçlerin nasıl başlatıldığını, hangi işlemlerin gerçekleştirildiğini ve olaylar arasında nasıl bir ilişki bulunduğunu inceleyebilir. Böylece güvenlik ekipleri, bir saldırının başlangıcını ve sistem içerisindeki olası ilerleyişini daha ayrıntılı değerlendirebilir.
EDR hangi güvenlik ihtiyaçlarını karşılar?
Davranış analizi: Normal sistem faaliyetlerinden ayrılan şüpheli davranışların tespit edilmesine yardımcı olur.
Olay inceleme: Bir güvenlik olayından önce ve sonra gerçekleşen desteklenen faaliyetlerin incelenmesini sağlar.
Tehdit müdahalesi: Ürün özelliklerine ve yapılandırmaya bağlı olarak cihazı ağdan izole etme, zararlı süreci durdurma veya olayın etkisini sınırlandırma gibi işlemler sunabilir.
Merkezi görünürlük: Birden fazla sunucudaki güvenlik olaylarının ortak bir konsoldan takip edilmesine imkân verebilir.
Tehdit avcılığı: Güvenlik uzmanlarının belirli davranışları, göstergeleri ve şüpheli faaliyetleri araştırmasını destekler.
Örneğin bir dosya sunucusunda çok sayıda dosyanın kısa sürede değiştirilmesi, olağan dışı bir süreç zincirinin oluşması veya yetkisiz bir komut satırı işleminin başlatılması EDR tarafından incelenebilecek davranışlar arasında bulunabilir. Tespit ve müdahale kapasitesi, kullanılan ürünün sensörlerine, politikalarına ve lisans kapsamına bağlıdır.
EDR, özellikle kritik iş uygulamalarını çalıştıran sunucularda ve güvenlik olaylarının ayrıntılı olarak araştırılmasının istendiği kurumlarda değerlendirilebilir. Ancak EDR kullanılması, sürekli çalışan bir güvenlik operasyon ekibinin veya yönetilen güvenlik hizmetinin otomatik olarak sağlandığı anlamına gelmez.
XDR Nedir? Genişletilmiş Tehdit Tespiti
XDR, Extended Detection and Response ifadesinin kısaltmasıdır. EDR yaklaşımını daha geniş bir güvenlik perspektifiyle ele alarak farklı sistemlerden ve güvenlik katmanlarından gelen verileri bir araya getirmeyi amaçlar.
Yalnızca sunucu üzerinde oluşan bir olayı incelemek, bazı saldırıların bütününü anlamak için yeterli olmayabilir. Örneğin bir saldırı, önce bir kullanıcının e-posta hesabını hedefleyebilir, ardından kimlik bilgilerini ele geçirebilir ve sonrasında sunucuya erişmeye çalışabilir. Bu olayların ayrı ayrı değerlendirilmesi, saldırının genel akışını anlamayı zorlaştırabilir.
XDR çözümleri, desteklenen entegrasyonlara bağlı olarak uç nokta güvenliği, güvenlik duvarı, e-posta güvenliği, kimlik sistemleri ve diğer güvenlik kaynaklarından gelen verileri ilişkilendirebilir.
XDR’nin sunucu güvenliğine katkıları
Farklı güvenlik katmanlarından gelen olayların ilişkilendirilmesi
Birden fazla sistemde görülen şüpheli faaliyetlerin birlikte incelenmesi
Saldırı zincirinin daha geniş bir çerçevede değerlendirilmesi
Güvenlik analistlerinin olay önceliklendirme süreçlerinin desteklenmesi
Desteklenen entegrasyonlar üzerinden koordineli müdahale seçenekleri
Kurumsal güvenlik altyapısındaki görünürlüğün artırılması
Örneğin bir kullanıcının hesabında olağan dışı oturum açma görülmesi, aynı kullanıcının kısa süre sonra bir sunucuya erişmesi ve sunucuda şüpheli bir süreç başlatılması, XDR yaklaşımıyla ilişkili bir olay zinciri olarak değerlendirilebilir. Bu ilişkinin kurulabilmesi için gerekli veri kaynaklarının ürüne entegre edilmiş ve uygun biçimde yapılandırılmış olması gerekir.
XDR, birden fazla güvenlik ürününün kullanıldığı, sunucu sayısının arttığı veya farklı sistemlerden gelen olayların ortak bir noktada değerlendirilmesinin istendiği işletmeler için faydalı olabilir.
Bununla birlikte XDR, tüm güvenlik ürünleriyle otomatik olarak uyumlu çalışan evrensel bir çözüm değildir. Entegrasyon desteği, veri toplama kapsamı, lisans koşulları ve müdahale özellikleri satın alma öncesinde değerlendirilmelidir.
MDR Nedir? Yönetilen Tehdit Tespiti ve Müdahale
MDR, Managed Detection and Response ifadesinin kısaltmasıdır. Antivirüs, EDR ve XDR’den farklı olarak MDR, öncelikle bir güvenlik hizmeti modelidir. Bu hizmet kapsamında uzman bir güvenlik ekibi, belirlenen kapsam doğrultusunda güvenlik olaylarını izler, tehditleri araştırır ve müdahale süreçlerini yürütür veya koordine eder.
Bir kurumda gelişmiş güvenlik yazılımlarının bulunması, bu yazılımlardan elde edilen verilerin sürekli olarak uzmanlar tarafından değerlendirildiği anlamına gelmez. Özellikle sınırlı IT personeli bulunan işletmelerde güvenlik uyarılarının incelenmesi, yanlış pozitif sonuçların ayıklanması ve gerçek tehditlerin önceliklendirilmesi önemli bir iş yükü oluşturabilir.
MDR hizmeti, bu operasyonel ihtiyacı karşılamayı hedefler.
MDR hizmeti neleri içerebilir?
Belirlenen kapsamda güvenlik olaylarının izlenmesi
Şüpheli aktivitelerin uzmanlar tarafından incelenmesi
Tehditlerin önceliklendirilmesi ve analiz edilmesi
Güvenlik olaylarına yönelik müdahale önerileri veya uygulamaları
Kritik olaylarda bildirim ve eskalasyon süreçleri
Olay sonrası raporlama ve iyileştirme önerileri
Hizmetin 7/24 sunulup sunulmadığı, hangi sunucuların kapsama dahil olduğu, müdahalenin kim tarafından gerçekleştirileceği ve müşterinin hangi işlemleri onaylaması gerektiği sözleşmede açıkça tanımlanmalıdır.
MDR, kendi bünyesinde tam zamanlı güvenlik operasyon merkezi kurmak istemeyen veya uzman personel kapasitesini genişletmeden güvenlik izleme yeteneklerini artırmayı hedefleyen işletmeler için değerlendirilebilir.
Ancak MDR hizmetinin kapsamı sağlayıcıya göre değişebilir. Her MDR hizmeti tüm sistemleri kapsamaz ve her olayda otomatik müdahale garantisi vermez. Hizmet seviyesi, müdahale yetkileri, bildirim süreleri ve sorumluluk sınırları teklif aşamasında netleştirilmelidir.
Antivirüs, EDR, XDR ve MDR Arasındaki Temel Farklar
Bu dört kavramı karşılaştırırken en önemli ayrım, güvenlik teknolojisi ile yönetilen güvenlik hizmeti arasındaki farktır. Antivirüs, EDR ve XDR farklı kapsam ve yetenekler sunan güvenlik teknolojileri veya platformlarıdır. MDR ise güvenlik izleme ve müdahale süreçlerini uzman ekiplerle yürüten bir hizmet modelidir.
| Kriter | Antivirüs | EDR | XDR | MDR |
| Temel amaç | Zararlı yazılımları tespit etmek ve engellemek | Uç nokta tehditlerini tespit etmek ve incelemek | Farklı güvenlik kaynaklarındaki tehditleri ilişkilendirmek | Uzman ekiplerle tehdit izleme ve müdahale |
| Veri kapsamı | Ürünün koruduğu sunucu bileşenleri | Sunucu ve desteklenen uç noktalar | Entegre edilmiş birden fazla güvenlik kaynağı | Sözleşmede tanımlanan sistemler ve veri kaynakları |
| Olay inceleme | Ürüne göre temel veya gelişmiş | Ayrıntılı uç nokta incelemesi | Katmanlar arası olay korelasyonu | Uzman analizi ve olay değerlendirmesi |
| Müdahale | Engelleme ve karantina gibi işlemler | Desteklenen uç nokta müdahaleleri | Entegrasyonlara bağlı koordineli müdahale | Hizmet kapsamına göre uzman müdahalesi |
| İnsan uzman desteği | Standart üründe zorunlu değildir | Standart üründe zorunlu değildir | Standart platformda zorunlu değildir | Hizmetin temel bileşenidir |
| Yönetim gereksinimi | Ürüne göre değişir | Güvenlik operasyon yetkinliği gerekebilir | Entegrasyon ve olay korelasyonu uzmanlığı gerekebilir | Sağlayıcıyla belirlenen operasyonel iş birliği gerekir |
Tablodaki özellikler genel yaklaşımı gösterir. Güncel güvenlik ürünleri bu kategorilerin birden fazlasına ait yetenekler sunabilir. Dolayısıyla yalnızca ürünün adından hareketle kesin bir özellik veya koruma kapsamı varsayılmamalıdır.
Sunucular İçin Hangi Güvenlik Çözümü Tercih Edilmeli?
Doğru çözüm; sunucu sayısı, işletim sistemi, uygulamaların önemi, kurumun güvenlik riskleri, mevcut IT personeli ve bütçesi dikkate alınarak belirlenmelidir.
Küçük işletmeler ve temel sunucu altyapıları
Sınırlı sayıda sunucu kullanan ve temel zararlı yazılım korumasına ihtiyaç duyan işletmeler için merkezi yönetim sunan bir sunucu antivirüsü başlangıç noktası olabilir. Ancak uzaktan erişim, yedekleme, ayrıcalıklı hesaplar ve internet üzerinden erişilebilen servisler gibi riskler ayrıca ele alınmalıdır.
Kritik iş uygulamaları ve veritabanları
ERP, SQL, muhasebe, üretim ve dosya sunucuları gibi kritik sistemlerde EDR yetenekleri değerlendirilebilir. Bu sistemlerde güvenlik olaylarının daha ayrıntılı incelenebilmesi ve desteklenen müdahale işlemlerinin uygulanabilmesi önemlidir.
Birden fazla güvenlik sistemi kullanan kurumlar
Güvenlik duvarı, uç nokta koruması, e-posta güvenliği ve kimlik yönetimi sistemleri bulunan işletmeler için XDR, farklı kaynaklardaki olayların ilişkilendirilmesine yardımcı olabilir. Satın alma öncesinde mevcut ürünlerle entegrasyon desteği doğrulanmalıdır.
Sınırlı güvenlik personeli bulunan işletmeler
Güvenlik uyarılarını gün boyunca takip edecek ve olaylara müdahale edecek uzman ekibi bulunmayan kurumlar MDR hizmetini değerlendirebilir. Burada temel ölçüt yalnızca lisans fiyatı değil, hizmetin kapsamı ve müdahale kapasitesidir.
Yüksek riskli ve kesintiye duyarlı altyapılar
Finans, üretim, sağlık, savunma sanayisi ve yoğun veri işleyen işletmelerde tek bir ürün seçmek yerine katmanlı güvenlik yaklaşımı benimsenmelidir. Antivirüs veya EDR, ağ güvenliği, erişim kontrolleri, yedekleme ve olay müdahale süreçleri birlikte planlanmalıdır.
Sophos Çözümleriyle Sunucu Güvenliği Nasıl Planlanır?
Sophos, kurumsal uç nokta güvenliği, merkezi yönetim ve gelişmiş tehdit tespiti alanlarında farklı ihtiyaçlara yönelik çözümler sunan güvenlik üreticilerinden biridir. Kurumlar, sunucu altyapılarını değerlendirirken Sophos ürünlerinin güncel lisans kapsamını, desteklenen işletim sistemlerini ve ihtiyaç duyulan özelliklerini inceleyebilir.
Sophos Central, desteklenen Sophos ürünlerinin merkezi yönetiminde kullanılan platformdur. Kurumun satın aldığı lisans ve ürün kapsamına bağlı olarak güvenlik politikaları, cihaz durumu ve güvenlik olayları bu platform üzerinden yönetilebilir.
Sophos’un sunucu koruması, EDR, XDR veya MDR seçenekleri değerlendirilirken şu noktalar kontrol edilmelidir:
- Kullanılan Windows Server veya Linux dağıtımının desteklenmesi
- Sunucu koruması için gerekli lisansın ve özelliklerin belirlenmesi
- Merkezi yönetim ve raporlama gereksinimleri
- EDR veya XDR kapsamında ihtiyaç duyulan araştırma ve müdahale özellikleri
- MDR tercih ediliyorsa hizmet saatleri ve müdahale sorumlulukları
- Kurulum, politika yapılandırması ve teknik destek kapsamı
- Lisans yenileme maliyetleri ve sözleşme koşulları
Sophos lisans fiyatları; ürün, lisans süresi, koruma kapsamı, sunucu sayısı ve satın alma koşullarına göre değişebilir. Bu nedenle güncel ihtiyaçların belirlenmesi ve uygun lisans için teklif alınması gerekir.
Ankara’da Sophos sunucu güvenliği, lisans satışı, kurulum ve teknik destek hizmeti arayan işletmelerin mevcut sunucu envanterini, kullanılan güvenlik ürünlerini ve beklentilerini önceden hazırlaması teklif sürecini kolaylaştırır. Böylece yalnızca lisans maliyetine değil, kurulum ve yönetim gereksinimlerine göre de değerlendirme yapılabilir.
Sunucu Güvenliğinde Lisans Satın Almadan Önce Kontrol Edilmesi Gerekenler
Antivirüs, EDR, XDR veya MDR çözümü seçerken yalnızca ürün adını ya da fiyatını karşılaştırmak yeterli değildir. Teknik gereksinimler ve operasyonel sorumluluklar birlikte değerlendirilmelidir.
İlk olarak sunucuların işletim sistemi sürümleri, fiziksel veya sanal yapıları ve kritik uygulamaları belirlenmelidir. Ardından her sunucunun hangi verileri işlediği, hangi kullanıcılar tarafından erişildiği ve internete açık servislerin bulunup bulunmadığı değerlendirilmelidir.
İkinci olarak mevcut yedekleme altyapısı kontrol edilmelidir. Güvenlik yazılımları fidye yazılımı riskini azaltmaya yardımcı olsa da bağımsız ve düzenli test edilen yedeklerin yerini tutmaz. Kritik verilerin geri yüklenebilirliği belirli aralıklarla doğrulanmalıdır.
Üçüncü olarak lisansın kapsadığı özellikler incelenmelidir. Bazı özellikler ayrı lisans, ek modül veya farklı hizmet paketi gerektirebilir. EDR ve XDR özelliklerinin standart sunucu korumasına dahil olduğu varsayılmamalıdır.
Son olarak güvenlik uyarılarının kim tarafından takip edileceği belirlenmelidir. Kurum içindeki IT ekibi olaylara müdahale edebiliyorsa yönetilen hizmet gereksinimi farklı olabilir. Bu kapasite yoksa MDR hizmetinin sağlayacağı operasyonel katkı değerlendirilmelidir.
Doğru Sunucu Güvenliği İçin Teknoloji ve Hizmet Dengesi
Sunucular için antivirüs, EDR, XDR ve MDR birbirinin tamamen yerine geçen çözümler değildir. Antivirüs zararlı yazılımlara karşı temel koruma sağlarken EDR uç noktalardaki tehditlerin daha ayrıntılı tespit edilmesini ve araştırılmasını destekler. XDR, farklı güvenlik katmanlarından gelen olayları ilişkilendirerek daha geniş bir görünürlük sunar. MDR ise güvenlik olaylarının uzman bir ekip tarafından izlenmesi ve müdahale edilmesi ihtiyacını karşılamayı hedefler.
İşletmeler için doğru yaklaşım, mevcut altyapıyı ve güvenlik risklerini analiz ederek ihtiyaç duyulan teknolojileri ve hizmetleri birlikte belirlemektir. Özellikle kritik sunucularda lisans kapsamı, işletim sistemi desteği, olay müdahale yetenekleri, yedekleme ve teknik destek süreçleri aynı planın parçaları olarak ele alınmalıdır.
Ankara’da sunucu güvenliği ve kurumsal IT altyapısı için çözüm arayan işletmeler, sunucu envanterine ve ihtiyaçlarına uygun Sophos koruma seçeneklerini değerlendirerek lisans, kurulum ve teknik destek süreçlerini planlayabilir. Amaç yalnızca bir güvenlik yazılımı kurmak değil, kurumun iş sürekliliğini destekleyen sürdürülebilir bir güvenlik altyapısı oluşturmaktır.
Epoxsoft iletişim bilgileri
- Telefon: 0850 885 21 20
- E-posta: info@epoxsoft.com
Sık Sorulan Sorular
Sunucu antivirüsü ile EDR arasındaki fark nedir?
Sunucu antivirüsü, zararlı yazılımları tespit etmeye ve engellemeye odaklanır. EDR ise uç noktalardaki şüpheli davranışları izler, güvenlik olaylarının araştırılmasını ve desteklenen müdahale işlemlerinin gerçekleştirilmesini sağlar. İhtiyaca göre iki çözüm aynı güvenlik altyapısında birlikte kullanılabilir.
EDR ile XDR arasındaki temel fark nedir?
EDR, sunucular ve diğer desteklenen uç noktalardaki tehditleri tespit etmeye ve incelemeye odaklanır. XDR ise uç nokta güvenliğinin yanı sıra entegre edilen güvenlik duvarı, e-posta ve kimlik sistemleri gibi farklı kaynaklardan gelen olayları ilişkilendirebilir. XDR’nin kapsamı, kullanılan ürünün entegrasyon ve lisans özelliklerine bağlıdır.
MDR ile XDR aynı şey midir?
Hayır. XDR, farklı güvenlik kaynaklarından gelen verileri bir araya getiren bir güvenlik teknolojisi veya platform yaklaşımıdır. MDR ise güvenlik olaylarının uzman bir ekip tarafından izlenmesini, analiz edilmesini ve müdahale süreçlerinin yürütülmesini kapsayan bir hizmet modelidir. MDR hizmetleri XDR veya EDR gibi teknolojilerden yararlanabilir.
Sunucular için antivirüs kullanmak yeterli midir?
Bu durum işletmenin risk seviyesine ve sunucuların kullanım amacına bağlıdır. Temel zararlı yazılım koruması için antivirüs önemli bir başlangıçtır. Ancak kritik veritabanları, ERP sistemleri ve internete açık sunucular gibi yüksek riskli ortamlarda EDR, ağ güvenliği, erişim kontrolleri ve yedekleme gibi ek önlemler de değerlendirilmelidir.
Windows Server için EDR kullanılabilir mi?
Evet. Kullanılan EDR ürününün ilgili Windows Server sürümünü desteklemesi koşuluyla sunucularda EDR koruması uygulanabilir. Satın alma öncesinde işletim sistemi sürümü, donanım gereksinimleri, lisans kapsamı ve sunucu uygulamalarıyla uyumluluk kontrol edilmelidir.
Linux sunucular için EDR veya XDR çözümleri var mı?
Evet. Linux sunucularını destekleyen EDR ve XDR çözümleri bulunmaktadır. Ancak desteklenen Linux dağıtımları, çekirdek sürümleri, tespit özellikleri ve müdahale yetenekleri ürüne göre değişebilir. Kurulum öncesinde mevcut Linux altyapısının ürün gereksinimleriyle uyumlu olduğu doğrulanmalıdır.
Sophos sunucu güvenliği için hangi çözümler değerlendirilebilir?
Sophos’un sunucu koruma ve uç nokta güvenliği ürünleri, kurumun ihtiyacına göre değerlendirilebilir. Sophos Central, desteklenen ürünlerin merkezi yönetimini sağlar. EDR, XDR ve yönetilen güvenlik hizmetlerine ilişkin seçim yapılırken güncel lisans kapsamı, sunucu işletim sistemi desteği ve ihtiyaç duyulan müdahale özellikleri kontrol edilmelidir.
Sophos sunucu antivirüsü lisans fiyatları nasıl belirlenir?
Sophos sunucu güvenliği lisans fiyatları ürün ve lisans paketine, koruma özelliklerine, lisans süresine ve satın alma koşullarına göre değişebilir. Güncel fiyatlandırma için sunucu sayısı, işletim sistemleri, ihtiyaç duyulan güvenlik özellikleri ve yenileme durumu belirlenerek teklif alınmalıdır.
MDR hizmeti küçük ve orta ölçekli işletmeler için uygun mudur?
MDR, bünyesinde sürekli güvenlik izleme ve olay müdahale ekibi bulunmayan küçük ve orta ölçekli işletmeler için uygun bir seçenek olabilir. Ancak karar verilirken hizmetin maliyeti, kapsadığı sunucular, izleme saatleri, müdahale yetkileri ve hizmet seviyesi koşulları değerlendirilmelidir.
Sunucu güvenliği için EDR mi, MDR mi tercih edilmelidir?
EDR, sunucu ve uç noktalardaki tehditleri tespit etmek ve incelemek için kullanılan bir teknolojidir. MDR ise güvenlik olaylarının uzmanlar tarafından takip edilmesini ve müdahale süreçlerinin yürütülmesini sağlayan bir hizmettir. Kurumun kendi güvenlik ekibi yeterliyse EDR tek başına değerlendirilebilir; uzman izleme kapasitesi yetersizse MDR hizmeti ek fayda sağlayabilir.
Antivirüs, EDR ve XDR sunucu performansını etkiler mi?
Bu çözümler sistem kaynaklarını kullanabilir ve sunucu performansını etkileyebilir. Etki; sunucunun donanımına, iş yüküne, güvenlik yazılımının yapılandırmasına ve kullanılan özelliklere bağlıdır. Kurulum öncesinde sistem gereksinimleri incelenmeli, uygun tarama politikaları oluşturulmalı ve kritik uygulamalarda performans testleri yapılmalıdır.
Sunucu güvenliği için lisans dışında teknik destek de gerekli midir?
Teknik destek, özellikle kritik sunucuların bulunduğu işletmelerde kurulum, politika yapılandırması, olay inceleme ve lisans yenileme süreçlerinin yönetilmesini kolaylaştırabilir. Destek hizmetinin kapsamı, müdahale saatleri ve sorumlulukları hizmet sağlayıcıyla önceden belirlenmelidir. MDR hizmeti satın alınması da tüm sistem yönetimi ve teknik destek ihtiyaçlarının otomatik olarak karşılandığı anlamına gelmez.